
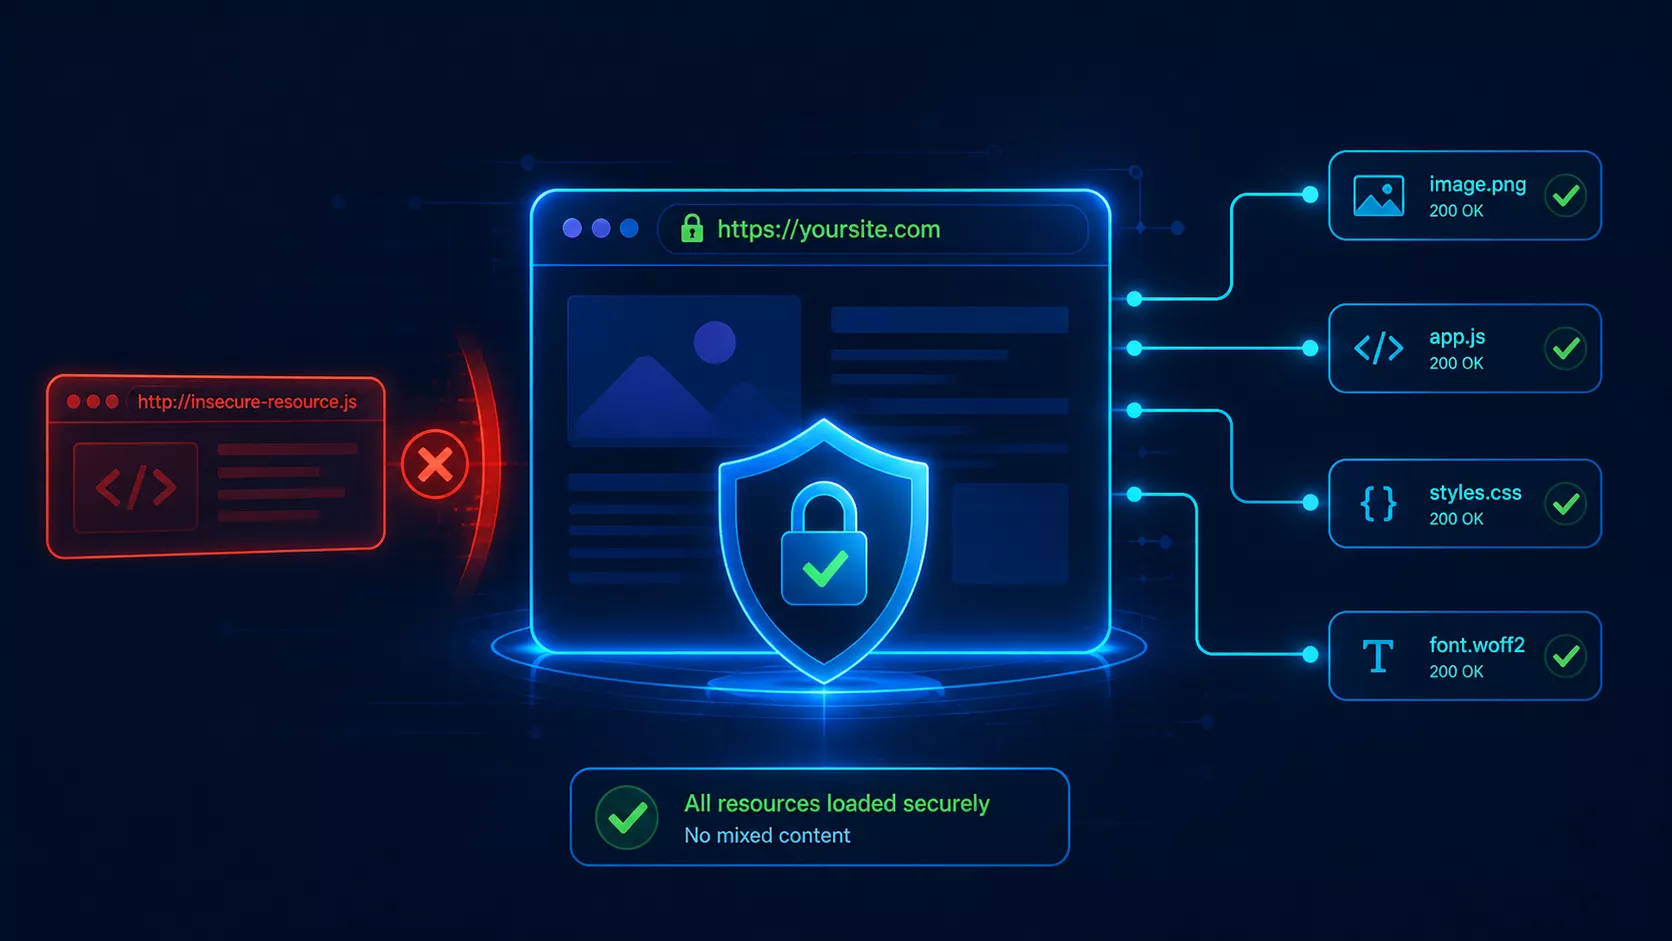
Objectivo do tutorial
O conteúdo misto quebra a coerência HTTPS. Uma página pode carregar em HTTPS e continuar a trazer recursos inseguros para HTTP.
Este tutorial explica como detetar imagens, scripts, estilos ou fontes carregadas de HTTP dentro de uma página segura.
O que vê AISEO em conteúdo misto
Imagens
Deteta imagens HTTP dentro de páginas HTTPS.
Scripts
Verifique recursos JavaScript carregados de rotas inseguras.
CSS e fontes
Verifique folhas de estilo ou tipografias servidas por HTTP.
Confiança visual
Evite avisos de navegador ou perda de integridade da página.
Como interpretar o resultado
Pass
Não são detetados recursos HTTP relevantes dentro da página HTTPS.
Warning
Há algum recurso duvidoso ou externo que convém rever.
Fail
A página carrega recursos inseguros que quebram o sinal HTTPS limpo.
Verificação Manual Básica
- Abre a consola do navegador e verifique avisos de mixed content.
- Procura referências http:// no HTML, CSS e modelos.
- Veja imagens antigas, banners, iframes e scripts externos.
- Verifique se o CMS não está gerando URLs absolutas antigas.
Erros frequentes
- Migrar o HTTPS sem actualizar URLs de imagens antigas.
- Manter programas de terceiros com protocolo HTTP.
- Usar o CSS com fundos carregados por URLs absolutas inseguras.
- Confiar apenas no cadeado sem revisar os recursos internos.
Como corrigir
- Substitui URLs http:// por https:// Quando o recurso suporte HTTPS.
- Use rotas relativas ou absolutas seguras para recursos internos.
- Actualiza a configuração do CMS, CDN e base de dados se tiver rotas antigas.
- Revalida a página com o navegador e o check AISEO.