
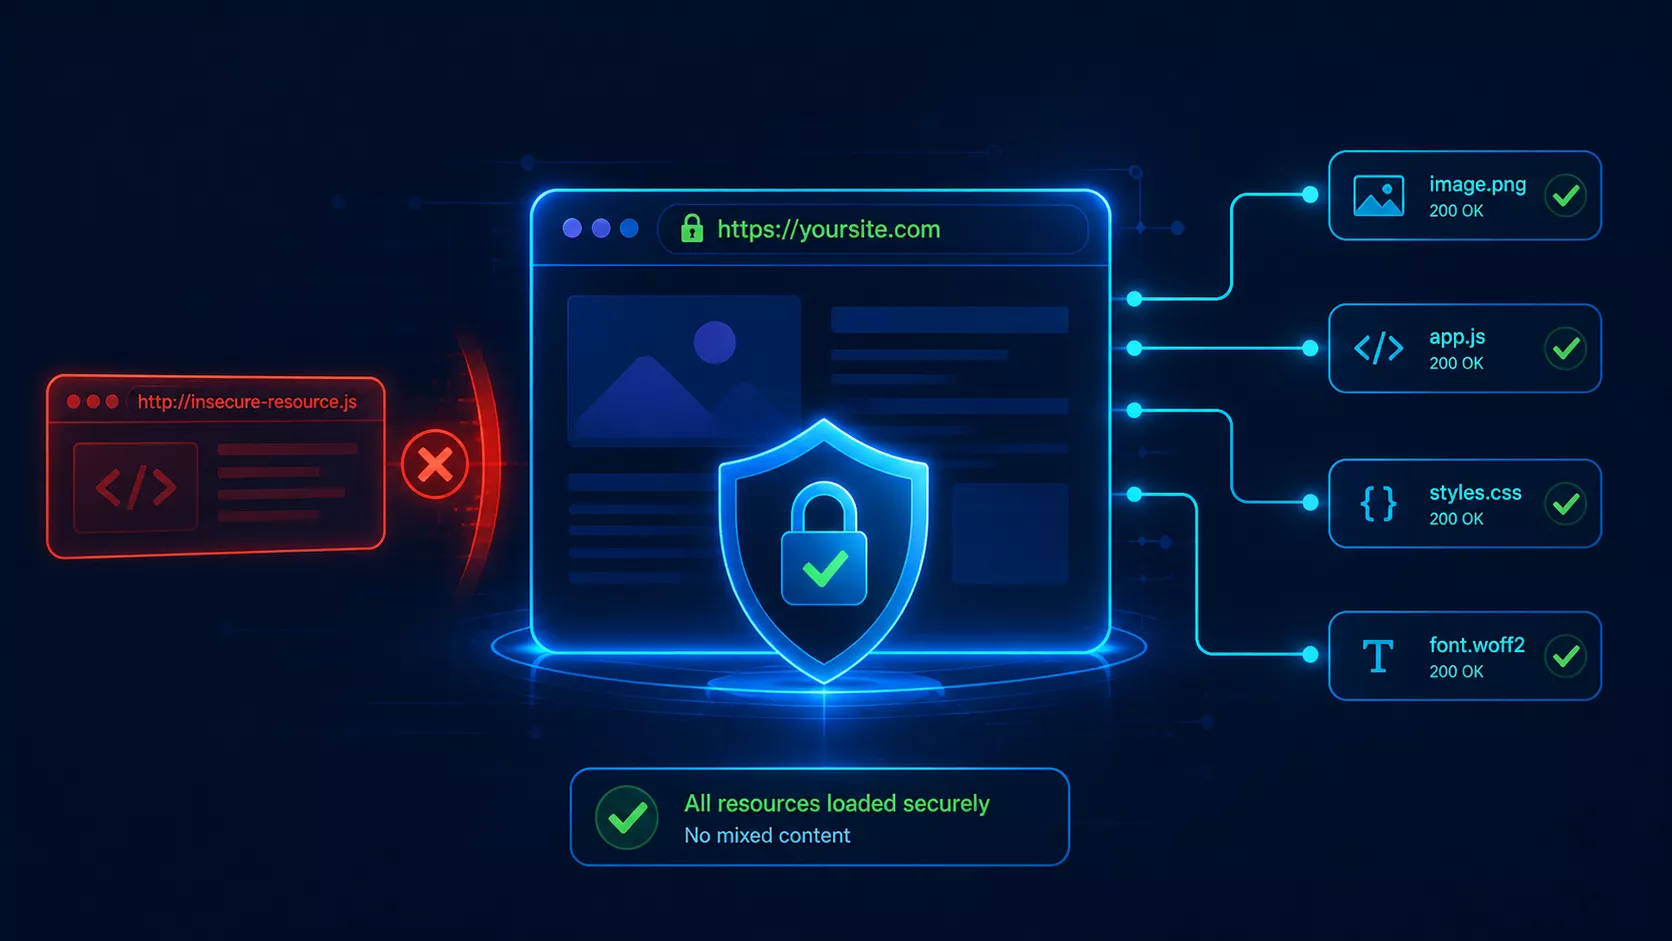
O que mede este check
Este check revisa se uma página servida por HTTPS carga algum recurso mediante HTTP.
O sinal problemático normalmente aparece em imagens, folhas de estilo, scripts, fontes, iframes ou chamadas internas antigas.
https://exemplo.com/pagina
?? carga recurso inseguro:
http://exemplo.com/imagem.jpg
A AISEO interpreta-o como uma perda de coerência de segurança. A página parece segura, mas arrasta elementos que não o são.
Por que importa em AISEO
Uma web pode ter HTTPS e continuar quebrando a confiança técnica. Se parte do conteúdo chegar por HTTP, o navegador pode bloquear, mostrar avisos ou degradar a percepção de segurança.
Para motores de pesquisa, crawlers técnicos e sistemas de IA, uma página com conteúdo misto transmite um sinal de manutenção incompleto.
- Os navegadores podem bloquear recursos inseguros.
- Programas ou estilos de HTTP podem quebrar a visualização da página.
- Imagens, fontes ou iframes inseguros reduzem confiança técnica.
Como verificar o passo a passo
Abre a página do HTTPS
Verifique se o URL principal carrega por HTTPS e que o navegador não mostra avisos de segurança.
Verifique a consola do navegador
Procurar avisos de Mixed Content. Normalmente indicam o recurso exato que está a ser carregado por HTTP.
Inspecciona imagens e scripts
Rever atributos como Src e href para detetar URLs absolutos que ainda começam por http://.
Corrige rotas herdadas
Substitui os recursos inseguros por versões HTTPS ou por rotas relativas quando pertencem ao mesmo domínio.
Exemplo de carregamento correto
Uma página segura deve carregar seus recursos internos e externos através de HTTPS.
<img src="https://exemplo.com/img/logo.webp" alt="Logo">
<link rel="stylesheet" href="https://exemplo.com/assets/css/style.css">
<script src="https://exemplo.com/assets/js/app.js"></script>- A página principal carrega com HTTPS.
- Não há recursos internos chamados por HTTP.
- Os recursos externos usam versões seguras e atuais.
Erros frequentes
- Usar imagens antigas com URL absoluto em HTTP.
- Carregar livrarias externas a partir de ligações inseguras.
- Manter o CSS ou o JavaScript herdado apontando para http://.
- Inserir iframes de serviços que não oferecem versão HTTPS.
- Corrigir apenas a home e deixar páginas internas com recursos mistos.
Checklist final
- Todas as páginas públicas carregam por HTTPS.
- Não existem imagens, scripts, estilos ou fontes em HTTP.
- A consola do navegador não mostra avisos de conteúdo misto.
- Os recursos externos têm versão segura ou foram substituídos.
- Os modelos e componentes reutilizáveis não geram links inseguros.